التحذير يمتد إلى روابط مزيفة قد تبدأ بذريعة متابعة شحنة
البنك المركزي يحذر عملاء البنوك من مكالمات تنتحل صفة شركات الشحن والبريد

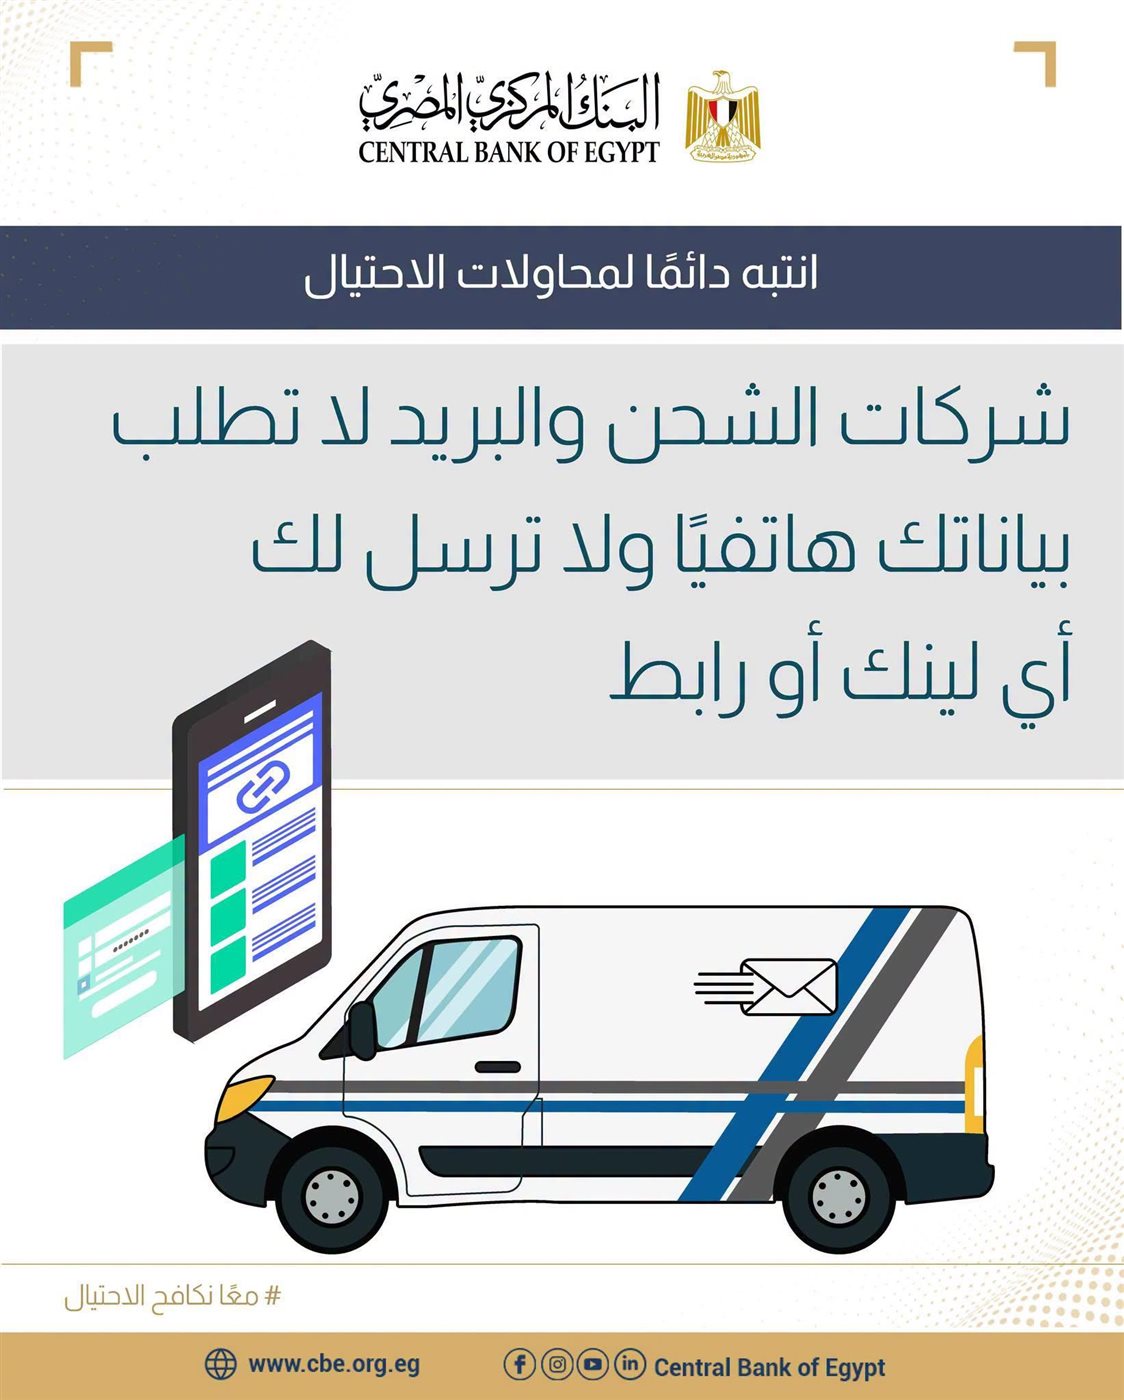
وسع البنك المركزي المصري تحذيراته بشأن محاولات الاحتيال المالي، الأربعاء 7 أكتوبر 2026، لتشمل اتصالات تنتحل صفة شركات الشحن والبريد، مؤكدًا أن هذه الجهات مثل البنوك لا تطلب من العملاء بياناتهم عبر مكالمات هاتفية، مع التنبيه إلى خطورة الروابط المزيفة التي تستخدم لاستدراج الضحية إلى الإفصاح عن معلومات شخصية أو مصرفية. وتضيف الرسالة الجديدة سيناريو مختلفًا إلى أنماط الاحتيال التي سبق التحذير منها؛ إذ قد لا يبدأ الاتصال باسم بنك، وإنما بحديث يبدو مرتبطًا بطرد أو خدمة بريدية قبل الانتقال إلى طلب بيانات حساسة.
لماذا يختلف التحذير الجديد عن مكالمات البنوك المزيفة؟
تركز جانب كبير من التحذيرات المصرفية السابقة على أشخاص ينتحلون صفة موظفي بنك أو البنك المركزي بهدف الحصول على بيانات الحساب أو البطاقة.
أما الرسالة الجديدة فتلفت الانتباه إلى أن اسم شركة شحن أو جهة بريدية يمكن أن يستخدم بالطريقة نفسها لبناء الثقة مع المستهدف، وهو ما يوسع دائرة الجهات التي قد ينتحل المحتال صفتها.
الخطر هنا لا يرتبط باسم المتصل وحده، وإنما بطبيعة ما يطلبه أثناء الاتصال. فإذا تحولت المكالمة غير المتوقعة إلى طلب بيانات شخصية أو مصرفية، أو إرسال رابط لإدخال هذه البيانات، تصبح المعاملة مطابقة للنمط الذي يحذر منه البنك المركزي.
ما البيانات التي لا ينبغي الإفصاح عنها؟
سبق للبنك المركزي أن حدد مجموعة من المعلومات التي يجب الحفاظ على سريتها، في مقدمتها رقم البطاقة البنكية وتاريخ انتهائها والرقم السري للبطاقة.
وتشمل البيانات الحساسة أيضًا رمز التحقق الموجود على البطاقة CVV، والرقم السري المتغير OTP الذي يصل إلى الهاتف لإتمام بعض العمليات، إلى جانب بيانات الرقم القومي عندما تستخدم في محاولة للاستيلاء على هوية العميل أو استكمال عملية احتيالية.
ولا يحتاج المحتال بالضرورة إلى الحصول على جميع هذه المعلومات في مكالمة واحدة؛ فقد تبدأ المحاولة ببيانات محدودة ثم تستخدم لاستكمال معلومات أخرى في مرحلة لاحقة أو لإقناع الضحية بأن الاتصال حقيقي.
الرابط قد يكون أخطر من المكالمة نفسها
لا تتوقف محاولات الاحتيال عند مطالبة الشخص بإملاء بياناته هاتفيًا، إذ حذر البنك المركزي أيضًا من الروابط المزيفة.
وقد يعتمد السيناريو على اتصال أو رسالة تطلب الدخول إلى رابط بزعم تحديث بيانات، أو متابعة إجراء مرتبط بخدمة أو شحنة، ثم تظهر صفحة مصممة للحصول على البيانات التي يدخلها المستخدم بنفسه.
ولهذا فإن انتهاء المكالمة دون الإفصاح عن المعلومات لا يعني زوال الخطر إذا جرى الضغط بعد ذلك على رابط أرسله المتصل أو إدخال بيانات في صفحة لم يتم التحقق من مصدرها.
ما الفرق بين بيانات الشحنة والبيانات البنكية؟
وجود شحنة حقيقية قد يتطلب بطبيعة الخدمة معلومات مرتبطة بالتسليم مثل اسم المستلم أو عنوانه أو وسيلة التواصل المسجلة على الطلب، لكن هذا لا يجعل أي اتصال وارد مبررًا لطلب بيانات مصرفية سرية.
فالرقم السري للبطاقة ورمز CVV ورمز OTP وكلمات المرور ليست معلومات يحتاج إليها مندوب لتسليم طرد.
وتكمن القيمة العملية للتحذير في الفصل بين معلومة مرتبطة بإتمام عملية التوصيل وبين معلومات يمكن استخدامها للوصول إلى الأموال أو تأكيد معاملات مالية.
لذلك لا يمنح معرفة المتصل باسم الشخص أو وجود شحنة متوقعة دليلًا كافيًا على أن الاتصال صادر من الجهة الحقيقية.
ماذا عن تحديث البيانات البنكية عبر الهاتف؟
يؤكد البنك المركزي في تعليماته المتعلقة بحماية البيانات أن البنوك لا تطلب من عملائها تحديث المعلومات المصرفية الحساسة من خلال مكالمة هاتفية.
ويتم تحديث بيانات العميل، وفق القنوات التي حددها البنك المركزي، من خلال مقر البنك أو التطبيقات والقنوات الإلكترونية الآمنة التابعة له بحسب الخدمة المتاحة.
وبالتالي فإن استخدام عبارة مثل «تحديث البيانات» أو «تأكيد الحساب» أثناء اتصال غير متوقع لا يغير قاعدة حماية المعلومات السرية، حتى عندما يدعي الطرف الآخر أن الإجراء مطلوب بصورة عاجلة.
ماذا يحدث عند الشك في مكالمة؟
المسار الأكثر أمانًا عند تلقي اتصال مشبوه هو إنهاء التواصل وعدم استخدام أي رابط أرسله المتصل، ثم الرجوع إلى الجهة المعنية من خلال قنواتها الرسمية المعروفة بصورة مستقلة.
وفي حالة ارتباط المحاولة بحساب بنكي أو بطاقة، يدعو البنك المركزي إلى إبلاغ البنك الذي يتعامل معه العميل عبر القنوات الرسمية، خصوصًا إذا تم بالفعل الإفصاح عن معلومات أو ظهرت معاملة غير معتادة على الحساب.
أما إعادة الاتصال بالرقم الذي بدأ المكالمة أو الاعتماد على رقم جديد يرسله الشخص نفسه، فلا يوفر تحققًا مستقلًا من هويته.
كيف تتدرج محاولة الاحتيال؟
تكشف التحذيرات المتتابعة ضمن حملة «معًا نكافح الاحتيال» أن الخداع لا يعتمد دائمًا على طلب الأموال مباشرة.
قد تبدأ العملية بسبب ظاهري بعيد عن الحساب البنكي، ثم تنتقل إلى طلب معلومات شخصية، وبعدها إلى رابط إلكتروني أو رمز تحقق يصل إلى الهاتف.
ولهذا تصبح لحظة طلب البيانات الحساسة هي العلامة الأهم، بصرف النظر عما إذا كان المتصل يقدم نفسه باعتباره موظف بنك أو ممثل شركة شحن أو جهة بريدية أو أي صفة أخرى.
وتساعد هذه القاعدة على التعامل مع صور مختلفة من الاحتيال دون الحاجة إلى معرفة شكل كل سيناريو مسبقًا.
لماذا يركز البنك المركزي على OTP تحديدًا؟
رمز OTP يصدر للاستخدام لمرة واحدة في إجراءات مصرفية محددة، ولهذا فإن وصوله إلى الهاتف لا يعني أنه مطلوب مشاركته مع موظف أو متصل لإثبات الهوية.
وقد يستفيد المحتال من الرمز في استكمال معاملة بدأها باستخدام بيانات حصل عليها سابقًا، لذلك يعد الإفصاح عنه نقطة شديدة الحساسية.
والقاعدة نفسها تنطبق على الرقم السري للبطاقة وCVV؛ فهذه البيانات ليست وسيلة طبيعية لتأكيد استلام شحنة أو تحديث بيانات عبر مكالمة هاتفية.




التحذير الجديد يوسع خريطة انتحال الهوية
المستجد في رسالة 7 أكتوبر لا يتمثل في تغيير قواعد حماية الحسابات، وإنما في توسيع السيناريو الذي ينبغي الانتباه إليه.
فبعد تحذيرات سابقة من انتحال صفة موظفي البنوك والجهات المختلفة والروابط الوهمية، يضع البنك المركزي شركات الشحن والبريد صراحة ضمن الأسماء التي قد يستخدمها المحتال لاستدراج الضحية.
ويعني ذلك عمليًا أن تقييم المكالمة لا ينبغي أن يعتمد على الجهة التي يذكر المتصل اسمها، بل على نوع البيانات التي يطلبها وطريقة الحصول عليها.
فأي طلب مفاجئ لبيانات مصرفية سرية عبر الهاتف أو رابط غير موثوق يظل مؤشر خطر، حتى عندما يبدو سبب الاتصال في بدايته بعيدًا تمامًا عن البنك أو الحساب.


